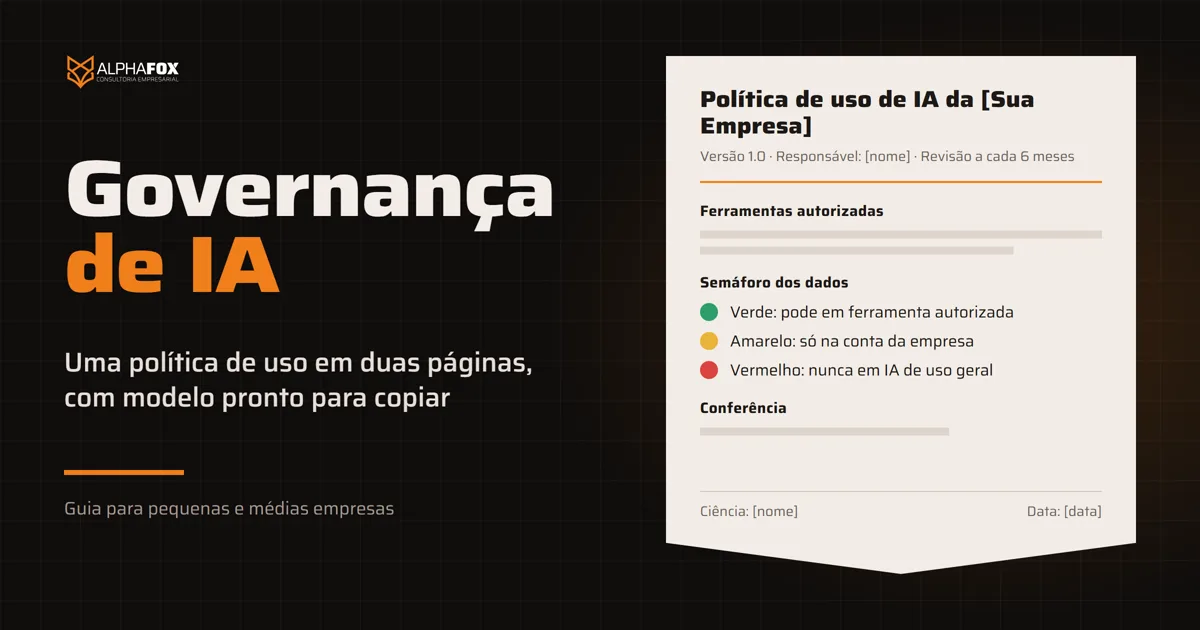
Governança de IA é o conjunto de regras que diz quem na empresa pode usar inteligência artificial, para quê, com quais dados e quem confere o resultado. Na prática, para uma pequena ou média empresa, ela cabe numa política de uso de IA de duas páginas: o que pode, o que não pode, quem aprova e como conferir. Essa política vem antes de liberar a IA para a equipe, porque depois que o dado do cliente foi colado numa conta pessoal, não tem como desfazer.
Neste guia a gente explica o que é governança de IA sem juridiquês, o que a lei brasileira diz hoje (outubro de 2026), e entrega um modelo de política de uso de IA que você pode copiar, adaptar e entregar para o time ainda esta semana.
O que é governança de IA, em português claro
Grandes empresas falam de governança de IA com comitês, frameworks e auditoria de algoritmo. Para quem tem 5, 30 ou 100 pessoas, a pergunta é mais simples: quando alguém da minha equipe usa uma IA, eu sei o que entrou, o que saiu e quem respondeu por isso?
Se a resposta é não, a empresa já usa IA sem governança. E quase toda empresa usa: o vendedor pede para o ChatGPT melhorar a proposta, o financeiro cola a planilha para achar um erro, o atendimento pede uma resposta educada para um cliente bravo. Nada disso é errado. O problema é que cada um decide sozinho o que pode e o que não pode, com a conta que tiver no celular.
Governança de IA resolve isso com quatro coisas:
- Regras de uso: o que pode ir para a IA, o que nunca vai e em quais ferramentas.
- Responsáveis: quem aprova ferramenta nova, quem responde quando algo dá errado.
- Conferência: quem revisa o que a IA escreveu ou calculou antes de chegar ao cliente.
- Treinamento: a equipe sabe as regras e sabe por que elas existem.
A última parte é a que mais falha. Política que ninguém leu não protege nada. Por isso, na Alpha Fox, a política de uso entra como um módulo do treinamento de IA para empresas: o time aprende a usar e aprende o limite no mesmo dia.
Por que fazer a política antes de liberar a IA
Muito dono pensa em governança depois, quando a IA já está espalhada. Funciona ao contrário. Os riscos de usar sem regra aparecem logo nas primeiras semanas, e são sempre os mesmos.
1. Dado do cliente numa conta pessoal
Um colaborador cola o contrato de um cliente na conta gratuita que ele criou com o e-mail pessoal. Esse dado saiu da empresa. Você não sabe onde ele está, não sabe se a ferramenta usa as conversas para treinar o modelo e, se o colaborador sair da empresa, o histórico vai junto com ele.
2. Resposta inventada que chega ao cliente
A IA escreve com segurança mesmo quando está errada. Um cliente nosso montava orçamento no ChatGPT e o número saía errado (o caso está em ChatGPT para empresas). Se ninguém confere, o erro vai com o logo da sua empresa. Uma IA de atendimento sem base de informações pode inventar um fato sobre o próprio negócio, como um ano de fundação que nunca existiu. Uma frase dessas e a confiança acaba. Por isso a regra que a gente mais repete é: conferir tudo o que a IA afirma, e dar a ela uma base com as informações reais do negócio, proibindo responder o que não está ali.
3. Decisão sobre pessoas sem ninguém olhar
Usar IA para triar currículo, recusar crédito ou classificar cliente parece eficiente. Só que a lei dá à pessoa o direito de pedir revisão de decisão tomada só por máquina (já explicamos abaixo). Se não existe uma pessoa responsável por revisar, a empresa não tem como cumprir.
4. Ferramenta que ninguém aprovou
Cada semana aparece uma extensão de navegador, um gravador de reunião, um app que lê e-mail. Muitos pedem acesso total à conta. Sem um responsável por aprovar, a empresa acaba com dez ferramentas conectadas aos seus dados e nenhuma lista delas.
5. A novidade que a equipe abandona
O risco do lado oposto também existe: proibir tudo. Aí a equipe usa escondida, no celular, e você perde o controle do mesmo jeito. Ou a empresa compra uma ferramenta, ninguém sabe o que pode fazer com ela e ela morre na primeira semana. Governança boa diz o que é permitido com a mesma clareza do que é proibido.
O que a lei diz hoje no Brasil (outubro de 2026)
Antes do modelo, o contexto legal. Resumo honesto: o Brasil ainda não tem uma lei específica de inteligência artificial em vigor, mas a LGPD já vale para qualquer uso de IA que envolva dado pessoal. Conferimos cada ponto abaixo na fonte oficial em 27 de outubro de 2026.
| Norma | Situação em outubro de 2026 | O que muda para a sua política |
|---|---|---|
| LGPD (Lei 13.709/2018) | Em vigor | Dado pessoal colado na IA é tratamento de dado. Vale finalidade, necessidade e segurança. |
| ANPD | IA e tecnologias emergentes estão entre os 4 temas prioritários de fiscalização de 2026 e 2027 | O assunto está no radar de quem fiscaliza. Melhor ter regra escrita do que improvisar. |
| PL 2338/2023 (marco legal da IA) | Aprovado no Senado, enviado à Câmara em 17/03/2025, aguardando parecer do relator na comissão especial | Ainda não é lei. Acompanhe, mas não espere por ele para organizar a casa. |
LGPD: a lei que já vale para a IA
A Lei Geral de Proteção de Dados não fala em inteligência artificial, mas fala de tratamento de dado pessoal, e é isso que acontece quando alguém cola o nome, o CPF ou a conversa de um cliente numa IA. Três pontos da lei pesam direto na política:
- Finalidade e necessidade (art. 6º): o dado só pode ser usado para o propósito informado ao titular, e no mínimo necessário. Na prática: se dá para pedir à IA sem o nome do cliente, tire o nome.
- Segurança (art. 46): a empresa precisa adotar medidas técnicas e administrativas para proteger os dados de acesso não autorizado. Uma política escrita, com ferramentas aprovadas e acesso controlado, é exatamente uma medida administrativa.
- Decisão automatizada (art. 20): o titular pode pedir a revisão de decisões tomadas unicamente com base em tratamento automatizado que afetem seus interesses, como perfil de consumo e de crédito. Se a IA ajuda a decidir sobre pessoas, precisa existir alguém que revise.
A LGPD também prevê sanções que começam na advertência e chegam a multa de até 2% do faturamento no Brasil, limitada a R$ 50 milhões por infração (art. 52). Para a pequena empresa, o risco maior quase nunca é a multa: é o cliente que descobre que o contrato dele foi parar numa conta pessoal.
Os dados que a LGPD chama de sensíveis (saúde, origem racial ou étnica, religião, opinião política, filiação a sindicato, vida sexual, dado genético ou biométrico) merecem cuidado dobrado. Clínicas e escritórios de advocacia lidam com isso todo dia, e é por isso que, na página de IA para advogados, a gente trata sigilo como parte da implantação, não como detalhe.
ANPD: IA está entre as prioridades de fiscalização
A Agência Nacional de Proteção de Dados publicou em dezembro de 2025 o Mapa de Temas Prioritários para 2026 e 2027. Um dos quatro temas é "inteligência artificial e tecnologias emergentes no contexto do tratamento de dados pessoais". Isso não cria regra nova para a sua empresa, mas mostra onde o órgão vai olhar.
PL 2338/2023: o marco legal da IA ainda está na Câmara
O Projeto de Lei 2338/2023, que trata do desenvolvimento e do uso ético e responsável da inteligência artificial, foi aprovado pelo Senado e remetido à Câmara dos Deputados em 17 de março de 2025. Na ficha de tramitação da Câmara, conferida em 27 de outubro de 2026, a situação é "aguardando parecer do relator" na comissão especial. Ou seja: não é lei, o texto ainda pode mudar e não há data para entrar em vigor.
O conselho prático: não espere a lei de IA para organizar o uso na sua empresa. Uma política simples, baseada na LGPD, já cobre o que importa para quem usa IA no dia a dia. Quando a lei sair, você ajusta um documento que já existe.
Este artigo é informativo e não substitui orientação jurídica. Se a sua empresa trata dado sensível em volume, valide a política com o advogado ou o encarregado de dados (DPO).
Os 6 pontos de uma política de uso de IA que funciona
Olhamos as políticas publicadas por empresas grandes, revistas científicas e órgãos públicos. A maioria tem dez páginas e foi escrita para jurídico ler. Para PME, o que funciona é cobrir seis pontos, em linguagem que o estagiário entende.
1. Quais ferramentas estão autorizadas
Uma lista curta, com nome e para quê. Exemplo: "ChatGPT na conta da empresa para texto e análise; gravador de reunião X só nas reuniões internas". O que não está na lista precisa de aprovação. Se a empresa vai assinar um plano corporativo, vale ler antes nosso comparativo de ChatGPT para empresas, que mostra o que muda entre os planos em controle e dado.
2. Conta da empresa, nunca a pessoal
Todo uso de trabalho acontece em conta criada com o e-mail da empresa. Quando a pessoa sai, a conta fica. Parece detalhe, mas é o ponto que mais evita dor de cabeça.
3. Que dado pode ir para a IA (o semáforo)
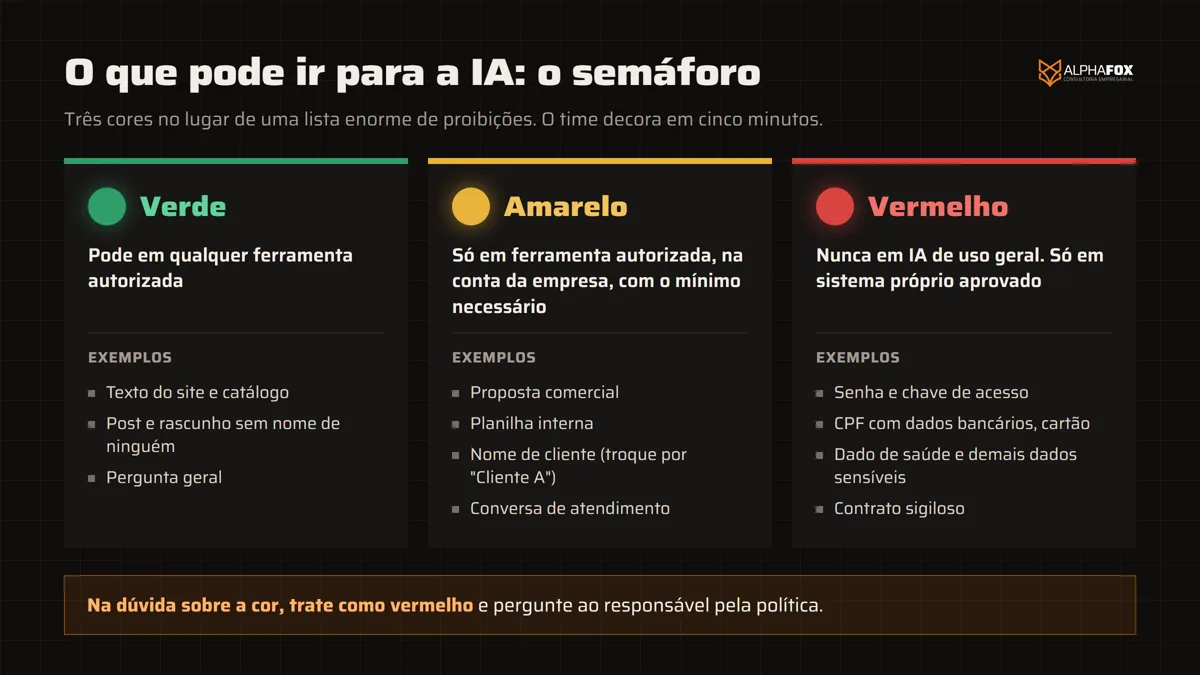
Em vez de uma lista enorme de proibições, use três cores. O time decora em cinco minutos.
| Cor | Exemplos | Regra |
|---|---|---|
| Verde | Texto do site, catálogo, post, rascunho sem nome de ninguém, pergunta geral | Pode em qualquer ferramenta autorizada |
| Amarelo | Proposta comercial, planilha interna, nome de cliente, conversa de atendimento | Só em ferramenta autorizada, na conta da empresa, tirando o que não for necessário |
| Vermelho | Senha e chave de acesso, CPF com dados bancários, cartão, dado de saúde, contrato sigiloso, dado sensível da LGPD | Nunca vai para IA de uso geral. Só em sistema próprio aprovado para isso |
4. Quem aprova
Um nome, não um cargo genérico. Em empresa pequena costuma ser o dono ou o gestor de operações. Essa pessoa aprova ferramenta nova, decide os casos de dúvida e mantém a lista atualizada.
5. Como conferir o que a IA entrega
A regra de ouro: quem usa a IA assina o resultado. Número, prazo, preço, citação de lei e informação sobre o cliente são sempre conferidos por uma pessoa antes de sair da empresa. A IA pode escrever o rascunho; a responsabilidade continua de quem enviou.
6. Treinamento e revisão
Todo mundo que usa IA passa por uma conversa de letramento antes de receber acesso, e a política é revista a cada seis meses, porque as ferramentas mudam rápido. Se você quer entender por onde começar com o time, o guia de letramento em IA mostra a ordem que a gente usa nas turmas.
Modelo de política de uso de IA (copie e adapte)
Abaixo está o modelo que a gente propõe como ponto de partida. Troque o que está entre colchetes, apague o que não serve para o seu negócio e peça para cada pessoa da equipe ler e confirmar que entendeu.
Política de uso de inteligência artificial da [Nome da Empresa]
Versão 1.0, de [data]. Responsável: [nome e cargo]. Próxima revisão: [data, seis meses depois].
1. Para que serve esta política
- Esta política diz como a equipe da [Nome da Empresa] pode usar ferramentas de inteligência artificial no trabalho, para ganhar tempo sem colocar em risco os dados dos clientes, da empresa e dos colegas.
- Ela vale para todos que trabalham com a empresa: sócios, funcionários, estagiários e prestadores de serviço que tenham acesso aos nossos dados.
- A empresa incentiva o uso de IA nas tarefas listadas no item 3. Usar IA não é proibido; usar sem as regras abaixo é.
2. Ferramentas autorizadas
- Só podem ser usadas no trabalho as ferramentas desta lista: [ferramenta 1, para quê]; [ferramenta 2, para quê]; [ferramenta 3, para quê].
- Todo uso de trabalho é feito na conta da empresa, criada com o e-mail da empresa. Não é permitido usar conta pessoal para tarefas da empresa.
- Extensões de navegador, gravadores de reunião, aplicativos que leem e-mail ou agenda e qualquer ferramenta nova só podem ser instalados ou conectados depois de aprovados por [responsável].
- Para pedir uma ferramenta nova, envie a [responsável]: o nome, o que ela vai fazer e quais dados ela vai acessar. A resposta sai em até [5] dias úteis.
3. O que pode
- Escrever, revisar e melhorar textos: e-mails, propostas, posts, roteiros e mensagens de atendimento.
- Resumir reuniões internas, documentos e conversas, seguindo o semáforo do item 5.
- Organizar informação: transformar anotações em lista de tarefas, montar tabelas, sugerir fórmulas de planilha.
- Pesquisar e explicar assuntos gerais, sempre conferindo a fonte antes de usar a informação.
- Gerar ideias, títulos, perguntas para reunião e rascunhos de processos.
4. O que não pode
- Colocar em qualquer IA senhas, chaves de acesso, tokens ou dados de cartão.
- Colocar em IA de uso geral dados sensíveis (saúde, biometria, religião, opinião política, origem racial ou étnica, vida sexual, filiação a sindicato) ou documentos marcados como sigilosos.
- Enviar ao cliente, publicar ou assinar qualquer conteúdo gerado por IA sem revisão de uma pessoa.
- Deixar a IA tomar sozinha decisões que afetem pessoas, como aprovar ou recusar crédito, candidato, desconto ou cancelamento.
- Apresentar como fato algo que a IA afirmou sem conferir: números, datas, preços, prazos, leis e citações.
- Usar IA para criar imagem, voz ou texto que imite uma pessoa real sem autorização dela.
5. Semáforo dos dados
- Verde (pode em qualquer ferramenta autorizada): informação pública, textos do site, catálogo, rascunhos sem nome de ninguém.
- Amarelo (só em ferramenta autorizada, na conta da empresa, e com o mínimo necessário): nomes de clientes, propostas, planilhas internas, conversas de atendimento. Sempre que der, troque o nome por "Cliente A".
- Vermelho (nunca em IA de uso geral): senhas, chaves, CPF junto com dados bancários, cartão, dados de saúde e demais dados sensíveis, contratos sigilosos.
- Na dúvida sobre a cor, trate como vermelho e pergunte a [responsável].
6. Conferência e responsabilidade
- Quem usa a IA é responsável pelo resultado, como se tivesse escrito sozinho.
- Números, preços, prazos, informações sobre clientes e qualquer citação de lei ou de norma são conferidos na fonte antes de sair da empresa.
- Agentes de IA que atendem clientes respondem só com base nas informações aprovadas pela empresa e passam a conversa para uma pessoa quando o assunto é negociação, reclamação ou caso delicado.
- Quando a IA participar de uma decisão sobre uma pessoa, uma pessoa da equipe revisa a decisão e registra quem revisou.
7. Quando algo der errado
- Se um dado amarelo ou vermelho foi para a ferramenta errada, ou se uma resposta errada da IA chegou a um cliente, avise [responsável] no mesmo dia.
- Avisar rápido não gera punição. Esconder gera.
- [Responsável] registra o que aconteceu, o que foi feito e o que muda na política para não repetir.
8. Treinamento e revisão
- Antes de receber acesso às ferramentas, cada pessoa passa pelo treinamento de uso de IA da empresa e confirma por escrito que leu esta política.
- Esta política é revista a cada seis meses, ou antes se entrar ferramenta nova importante ou mudar a lei.
- Dúvidas sobre esta política: [responsável, e-mail ou WhatsApp interno].
Ciência: Eu, [nome], li e entendi a Política de uso de inteligência artificial da [Nome da Empresa]. Data: [data].
Como colocar a política em prática em 4 semanas
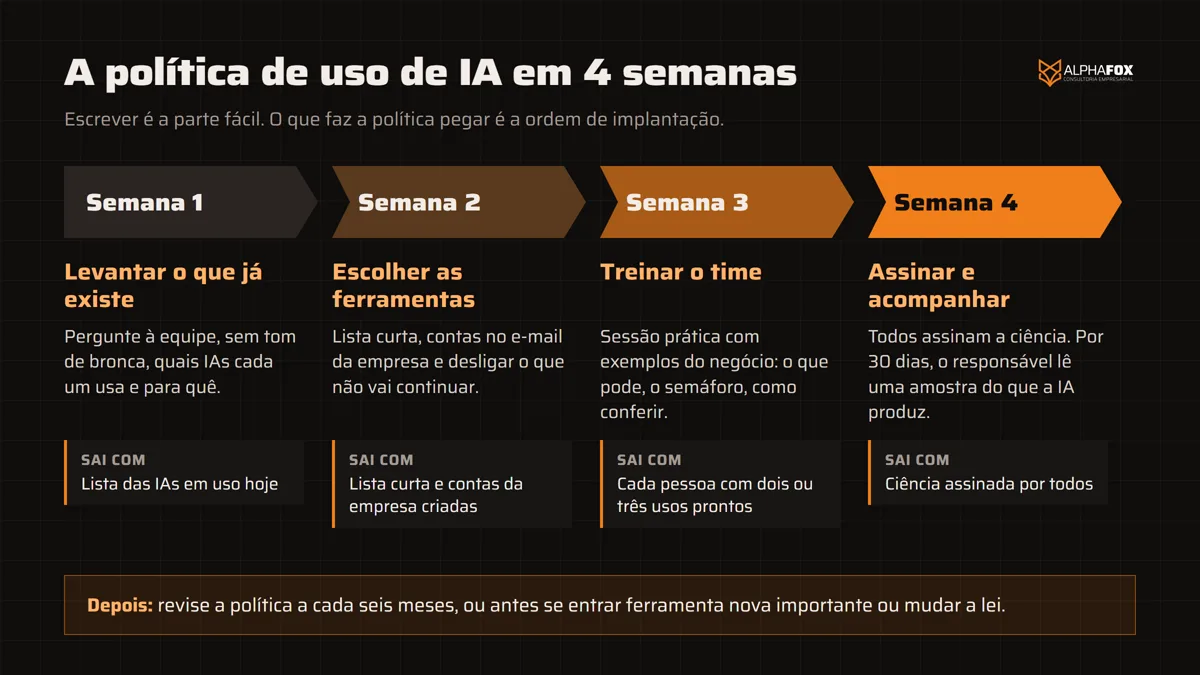
Escrever é a parte fácil. O que faz a política pegar é a ordem de implantação. Esta é a ordem que a gente recomenda:
- Semana 1, levantar o que já existe. Pergunte à equipe, sem tom de bronca, quais IAs cada um usa e para quê. Você vai descobrir ferramentas que nem sabia que estavam ligadas aos seus dados.
- Semana 2, escolher as ferramentas e criar as contas. Defina a lista curta, crie as contas no e-mail da empresa e desligue o que não vai continuar.
- Semana 3, treinar. Uma sessão prática com exemplos do próprio negócio: o que pode, o semáforo, como conferir. Cada pessoa sai com dois ou três usos prontos para o trabalho dela.
- Semana 4, assinar e acompanhar. Todos assinam a ciência. Nos primeiros 30 dias, o responsável lê uma amostra do que a IA está produzindo e ajusta as regras.
Se a empresa também vai colocar um agente de IA para atender clientes, a regra de conferência muda de escala: o agente precisa de uma base com as informações reais do negócio, de uma regra clara de quando passa a conversa para uma pessoa e de alguém lendo as conversas da primeira semana inteira. A gente começa sempre com um tipo de conversa só.
Erros comuns ao criar regras de uso de IA
- Copiar a política de uma multinacional. Ninguém lê dez páginas. Duas páginas lidas valem mais.
- Só proibir. Quem só ouve "não pode" usa escondido. Diga o que pode com a mesma clareza.
- Não dar nome ao responsável. "A diretoria aprova" vira "ninguém aprova".
- Esquecer os prestadores de serviço. O freelancer que faz seu marketing também usa IA com os seus dados.
- Escrever e engavetar. Ferramenta nova aparece todo mês. Sem revisão, a política envelhece em meio ano.
- Esperar a lei de IA. O PL ainda está na Câmara. A LGPD já vale hoje.
Como a Alpha Fox faz governança de IA na prática
A gente aplica em casa o que recomenda. Quando um agente de IA nosso precisa acessar o sistema de um cliente, ele usa a credencial guardada num cofre e nunca vê a senha. É o item 4 do modelo (senha nunca vai para a IA) levado para o código.
Nas turmas de IA que demos em cidades do interior de São Paulo, como São Carlos, Brotas e Rio Claro, segurança é parte do conteúdo: que dado pode e que dado não pode ir para uma IA, e quais ferramentas são seguras para cada tipo de informação. A resposta depende do dado, da ferramenta e da conta, e é exatamente isso que a política organiza.
E quando a empresa implanta um agente, uma automação ou um sistema com a gente, a política de uso vem junto: definimos com você o que o agente pode responder, onde os dados ficam guardados e quem tem acesso a cada informação. A equipe aprende a regra usando a ferramenta que vai usar no dia a dia.
Governança de IA não é burocracia. É o que deixa você liberar a IA para a equipe inteira sem perder o sono. Comece pelo modelo acima, dê um nome ao responsável e marque a primeira revisão na agenda.